In dit artikel lees je welke fouten een ISO 27001-traject vaak vertragen, welke stappen verplicht zijn en hoe je zelf beoordeelt waar je organisatie staat. Ik baseer dit overzicht op vragen en knelpunten die ik tijdens audits en begeleidingstrajecten tegenkom.
Wat ISO 27001-certificering van je vraagt (en wanneer je het echt nodig hebt)
Het verschil tussen naleving en een officieel certificaat
Werken volgens de NEN-EN-ISO 27001-norm zonder externe validatie noemen we naleving. Je richt een informatiebeveiligingsmanagementsysteem in, voert risicoanalyses uit en legt processen vast, maar er is geen derde partij die dit beoordeelt. Een officieel ISO 27001-certificaat vereist een audit door een geaccrediteerde certificerende instelling, die formeel bevestigt dat je systeem aan de norm voldoet. Bij aanbestedingen en zakelijke contracten is dat externe bewijs in toenemende mate een harde voorwaarde.
Naleving zonder certificaat is waardevol als intern kader, maar het overtuigt een opdrachtgever of toezichthouder zelden. Die wil onafhankelijk bewijs. Bij naleving beoordeel je de toepassing zelf; met certificering geeft een erkende instelling een extern oordeel over het ISMS. Ook de relatie met de AVG speelt hierbij een rol: een goed ingericht informatiebeveiligingsmanagementsysteem ondersteunt tegelijkertijd de aantoonbare naleving van privacywetgeving, omdat beveiligingsmaatregelen en verwerkingsregister op dezelfde processen steunen.
Welke sectoren de meeste druk voelen
Voor mkb-toeleveranciers in productieketens en de logistiek is certificering steeds vaker een contractuele verplichting die van afnemers of opdrachtgevers wordt opgelegd. Zorginstellingen en jeugdhulpaanbieders krijgen te maken met eisen vanuit de Inspectie Gezondheidszorg en Jeugd, die aantoonbare naleving van ISO 27001 of de zorgspecifieke norm NEN 7510 verwacht.
Kinderopvangorganisaties krijgen regelmatig vragen van gemeenten over de manier waarop zij omgaan met gegevens van kinderen en ouders. Publieke organisaties vallen deels onder nationale cybersecuritywetgeving en Europese NIS2-verplichtingen; raadpleeg actuele wet- en regelgeving of advies van het NCSC voor specifieke toepasselijkheid. Een goed ingericht informatiebeveiligingsmanagementsysteem vormt in al deze gevallen de basis voor aantoonbare naleving.
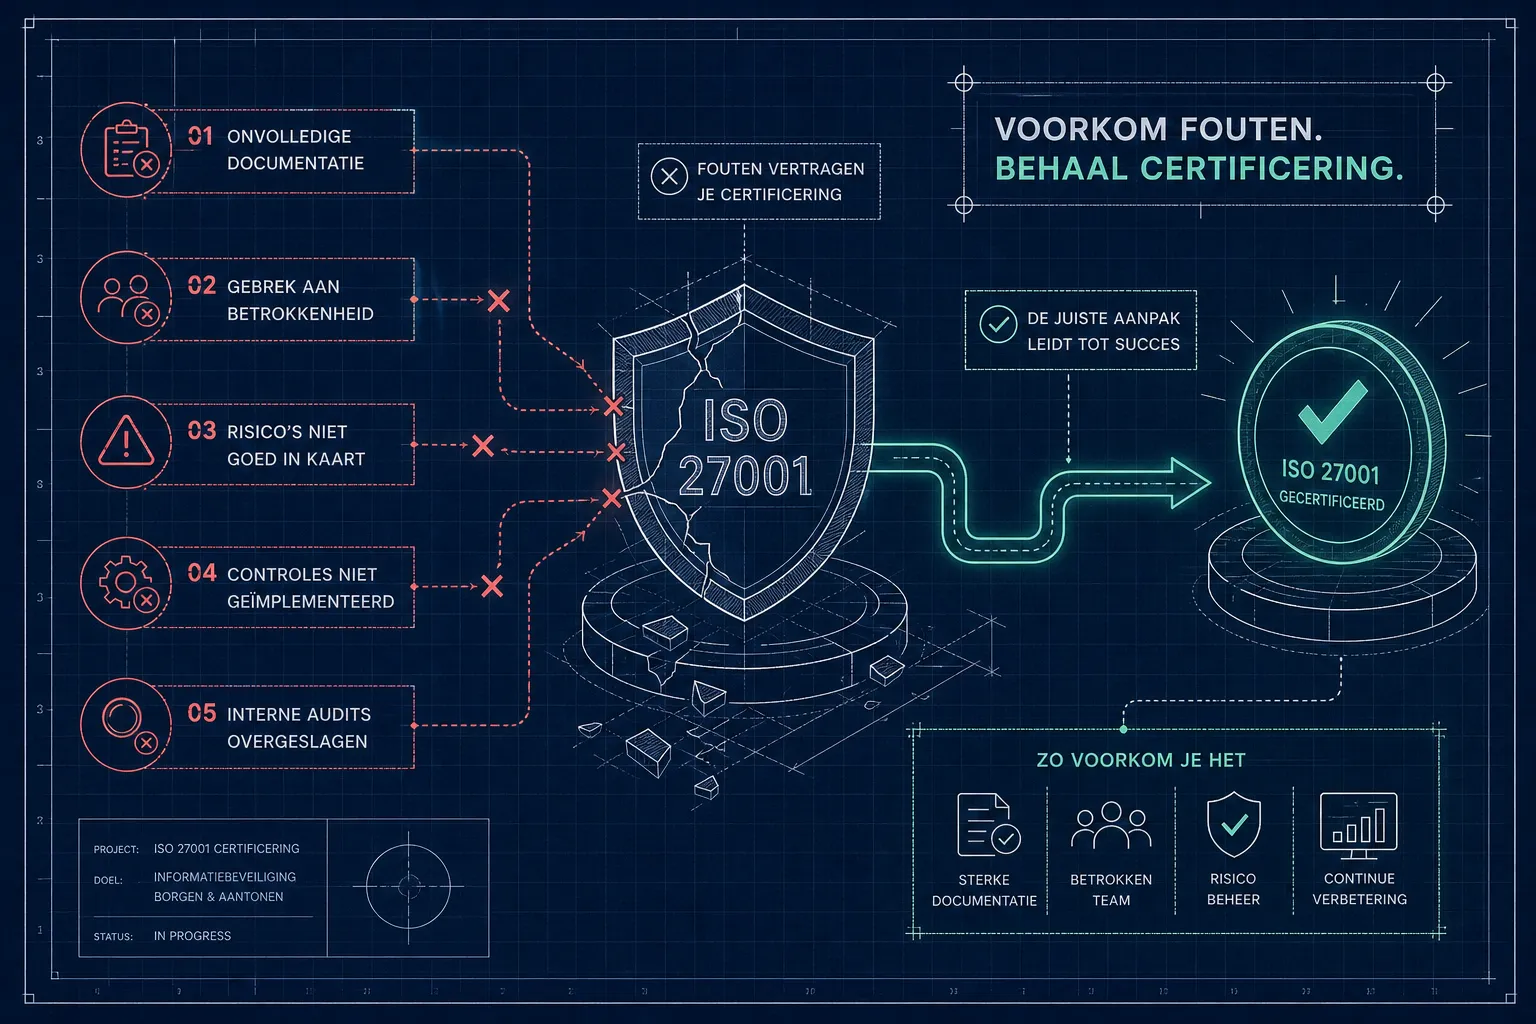
De vijf fouten die de meeste trajecten vertragen of laten mislukken
Fout 1: de scope te breed of te smal definiëren
Scopebepaling is de meest onderschatte stap in het hele traject. Een scope die te breed is, maakt het project onbeheersbaar. Een scope die te smal is, geeft de auditor aanleiding voor kritische vragen over wat er buiten is gelaten en waarom. Een herkenbaar voorbeeld: een zorginstelling die haar volledige ICT-omgeving in de scope opneemt, terwijl één afdeling of één systeem het logische vertrekpunt is. Begin klein en gecontroleerd, en bouw van daaruit verder.
Fout 2: documentatie als papieren tijger behandelen
De auditor wil niet alleen zien dat er documenten zijn; die wil bewijs dat die documenten leven in de organisatie. Beleid dat lang geleden is opgesteld en sindsdien niet is herzien, is een non-conformiteit die wacht om te gebeuren. De norm schrijft voor dat beleid op regelmatige basis actueel wordt gehouden en gedocumenteerd. Dit hangt direct samen met de verplichting tot interne audits en managementbeoordelingen: als die ontbreken of onvolledig zijn gedocumenteerd, mist de auditor het bewijs dat het systeem actief wordt onderhouden.
Fout 3: de Verklaring van Toepasselijkheid en leveranciersbeheer onderschatten
Veel organisaties vullen de Verklaring van Toepasselijkheid (SoA) in als een verplicht formulier, zonder de inhoud serieus te nemen. Elke uitsluiting van een maatregel uit Annex A moet worden onderbouwd met een reden die terug te voeren is op risico's, de scope of wettelijke verplichtingen. "We doen dit niet" is geen geldige onderbouwing. Hetzelfde geldt voor leveranciersbeheer: de auditor verwacht bewijs dat leveranciersrisico's zijn beoordeeld, inclusief periodieke herbeoordelingen en contractuele beveiligingseisen, niet alleen een lijst van namen.
Fout 4: topmanagement te laat of te weinig betrekken
ISO 27001-certificering eist aantoonbare betrokkenheid van het management, vastgelegd in hoofdstuk 5 van de norm. Directie of bestuur moet het beleid vaststellen, verantwoordelijkheden toewijzen en de managementbeoordeling uitvoeren. Organisaties die certificering behandelen als een IT-project, zonder bestuurlijke inbedding, lopen vast bij de fase 2-audit. Betrek directie of bestuur al bij de nulmeting; dat voorkomt vertraging later in het traject.
Fout 5: bewijs van uitvoering ontbreekt ondanks aanwezig beleid
Beleid hebben is niet genoeg. Auditors controleren ook of dat beleid aantoonbaar wordt nageleefd. Toegangsbeoordelingen die niet zijn uitgevoerd, interne audits die wel gepland maar nooit gedaan zijn, non-conformiteiten die zijn geregistreerd maar niet zijn opgevolgd: dit zijn de valkuilen die een certificaat in de weg staan. Bewijs van uitvoering is minstens zo belangrijk als de documentatie zelf.
Van nulmeting naar ISO 27001-certificering: een realistisch stappenplan
Stap 1 tot 3: nulmeting, gap-analyse en het ISMS opzetten
Het traject naar ISO 27001-certificering begint met een nulmeting die de huidige situatie in kaart brengt: wat is er al aanwezig, wat ontbreekt, en waar zitten de grootste risico's. Een gap-analyse legt vervolgens de afstand tot de norm bloot en geeft prioriteiten voor de vervolgstappen. Op basis daarvan stel je de ISMS-scope vast, definieer je de risicobeoordelingsmethodiek, werk je de verplichte beleidsdocumenten uit en vul je de Verklaring van Toepasselijkheid in. Kynexis Informatiebeveiliging levert onafhankelijke nulmetingen en gap-analyses, waarbij bevindingen worden vertaald naar een geprioriteerde routekaart zodat organisaties direct weten waar ze moeten beginnen en wat het meeste oplevert.
Stap 4 en 5: interne audit en de externe certificatieaudit in twee fasen
Voordat de externe auditor komt, moet je een interne audit hebben uitgevoerd en een managementbeoordeling hebben gehouden. De externe certificatieaudit verloopt in twee fasen. In fase 1 beoordeelt de auditor de documentatie en stelt vast of de organisatie klaar is voor de toetsing. In fase 2 wordt gecontroleerd of het systeem daadwerkelijk werkt zoals gedocumenteerd, via interviews met medewerkers, steekproeven en procesobservaties. Voor een gemiddeld mkb-bedrijf dat vanaf nul begint, is zes tot negen maanden een realistisch tijdspad. De totale kosten voor het eerste jaar, inclusief begeleiding en auditkosten, liggen doorgaans tussen de 10.000 en 25.000 euro; de exacte hoogte hangt af van de organisatieomvang, de reikwijdte van de scope en de startpositie ten opzichte van de norm.
Checklist ISO 27001-certificering: welke documenten en bewijzen de auditor echt controleert
Verplichte documenten
Zonder de volgende stukken kom je de certificatieaudit niet door:
- De vastgestelde ISMS-scope, formeel gedocumenteerd
- Het informatiebeveiligingsbeleid, actueel en goedgekeurd door het management
- De risicobeoordelingsmethodiek
- Het risicobehandelingsplan
- De volledig onderbouwde Verklaring van Toepasselijkheid (SoA)
- De gedocumenteerde informatiebeveiligingsdoelstellingen
De auditor controleert niet alleen of deze documenten bestaan, conform de eisen uit de clausules 4 tot en met 10 van de NEN-EN-ISO/IEC 27001, maar ook of ze actueel zijn, door het management zijn goedgekeurd en intern worden gevolgd. Een veelgemaakte tekortkoming: de SoA is aanwezig maar bevat uitsluitingen zonder enige onderbouwing.
Procesbewijzen
Naast beleidsdocumenten verwacht de auditor registraties die bewijzen dat het systeem actief wordt gebruikt:
- Resultaten van uitgevoerde risicoanalyses
- Interne auditresultaten
- Verslagen van managementbeoordelingen
- Bewijs van competentie en bewustzijnstrainingen
- Registraties van non-conformiteiten met de bijbehorende corrigerende maatregelen
Hier ontstaat vaak een probleem: het beleid is aanwezig, terwijl bewijs van de uitvoering ontbreekt. Zorg dat je voor elke verplichte activiteit een gedateerde registratie kunt overleggen.
Aanpak leveranciersbeheer
Leveranciersbeoordelingen vormen een afzonderlijk aandachtspunt. Zorg dat je kunt aantonen dat leveranciersrisico's periodiek zijn herbeoordeeld, dat contracten beveiligingseisen bevatten en dat evaluaties zijn gedocumenteerd. Een namenlijst zonder verdere onderbouwing is voor de auditor onvoldoende.
Een praktische checklist voor je certificatieaudit
Documentatie en beleid: wat je minimaal op orde moet hebben
- ISMS-scope formeel vastgesteld en gedocumenteerd
- Informatiebeveiligingsbeleid actueel, goedgekeurd door management en intern gecommuniceerd
- Verklaring van Toepasselijkheid volledig ingevuld, met onderbouwing per maatregel
- Risicoanalyse uitgevoerd volgens gedocumenteerde methodiek
- Risicobehandelingsplan actief en bijgehouden
- Informatiebeveiligingsdoelstellingen gedocumenteerd en meetbaar gemaakt
Processen en bewijs: wat de auditor in de praktijk toetst
- Interne audit uitgevoerd en gedocumenteerd, inclusief opvolging van bevindingen
- Managementbeoordeling gehouden met een vastgelegd verslag
- Leveranciersbeoordelingen actueel, met contractuele beveiligingseisen en periodieke evaluaties
- Medewerkersbewustzijn aantoonbaar via training, e-learning of bewustzijnssessies
- Non-conformiteiten geregistreerd en corrigerende maatregelen aantoonbaar opgevolgd
Laat een proefaudit of voorbereidende beoordeling uitvoeren voordat de officiële certificatieaudit plaatsvindt. Dat geeft je de kans om resterende tekortkomingen op te lossen zonder dat het directe gevolgen heeft voor je certificaat.
Wat een onafhankelijke partner bijdraagt aan een geslaagd traject
Van gap-analyse tot implementatiebegeleiding
Een onafhankelijke adviseur voegt een objectieve blik en ervaring met certificatieaudits toe. Een goede gap-analyse stelt prioriteiten op basis van risico, niet op basis van wat het makkelijkst te regelen is. Begeleiding bij het opstellen van beleid, het correct invullen van de Verklaring van Toepasselijkheid en het inrichten van leveranciersbeheer scheelt niet alleen tijd, maar voorkomt ook dat je maanden later voor verrassingen staat in de audit.
Kynexis Informatiebeveiliging begeleidt mkb-organisaties, zorginstellingen, kinderopvangorganisaties en publieke instellingen door het volledige traject naar ISO 27001-certificering. Bevindingen worden altijd vertaald naar een uitvoerbare routekaart. Die routekaart benoemt duidelijke prioriteiten en legt eigenaarschap vast per maatregel.
Bestuurlijke rapportage die echt werkt
Een technisch auditrapport heeft pas waarde wanneer de organisatie ermee kan sturen. Wat bestuurders nodig hebben is een helder overzicht van risico's, de status per ISMS-eis, prioriteiten en wie waarvoor verantwoordelijk is. Zo'n managementgerichte rapportage maakt het voor directie en toezicht mogelijk om gefundeerde beslissingen te nemen en het ISMS structureel te borgen in de organisatie. Kynexis vertaalt de technische onderbouwing naar informatie waarmee bestuur en directie kunnen besluiten. Wil je weten hoe dat er voor jouw organisatie uitziet? Bespreek je vraag dan rechtstreeks met mij.
Conclusie: certificering slaagt op uitvoering, niet op intentie
ISO 27001-certificering mislukt zelden door een gebrek aan ambitie. Het mislukt op uitvoering: een scope die niet klopt, documentatie die niet wordt bijgehouden, bewijs dat ontbreekt, management dat te laat aanschuift. Die fouten zijn bekend en vermijdbaar, mits je ze tijdig herkent.
Gebruik het stappenplan en de checklist in dit artikel als vertrekpunt voor je eigen voorbereiding. Start daarbij altijd met een nulmeting. Zonder helder beeld van waar je nu staat, is een realistische planning niet mogelijk en loop je het risico maanden werk te doen in de verkeerde volgorde. De kosten van een gedegen nulmeting wegen ruimschoots op tegen het verlies aan tijd en geld dat een mislukte certificatieaudit met zich meebrengt.